Mein Homelab an zwei Standorten: Berlin und Frankreich im Überblick
In diesem Logbuch schreibe ich über einzelne Baustellen in meinem Homelab. Damit klar ist, wovon ich in den einzelnen Artikeln rede, kommt hier der Überblick: welche Hardware wo steht, was darauf läuft und wie die beiden Standorte zusammenhängen. Zu fast jedem Abschnitt gibt es einen eigenen Guide, die Links stehen jeweils dabei.
Die Hardware
Mein Homelab verteilt sich auf zwei Standorte, Berlin und Frankreich. Auf allen Servern läuft Proxmox VE 9, das Netzwerk ist an beiden Standorten UniFi.
| Standort | Gerät | CPU / Details |
|---|---|---|
| Berlin | Minisforum MS-01* | Intel i9-13900H |
| Berlin | Minisforum N5 Pro* | AMD Ryzen AI 9 HX PRO 370 |
| Frankreich | Minisforum MS-01* (Cluster-Node) | Intel i5-12600H |
| Frankreich | Minisforum MS-A2* (Cluster-Node) | AMD Ryzen 9 9955HX, 124 GB RAM |
| Frankreich | UniFi UNAS Pro* | NAS mit rund 41 TB, per SMB eingebunden |
| Berlin | UniFi Cloud Gateway Fiber* | Gateway und Controller fürs Netzwerk |
| Frankreich | UniFi Dream Machine Pro SE* | Gateway und Controller, dazu UniFi Protect |
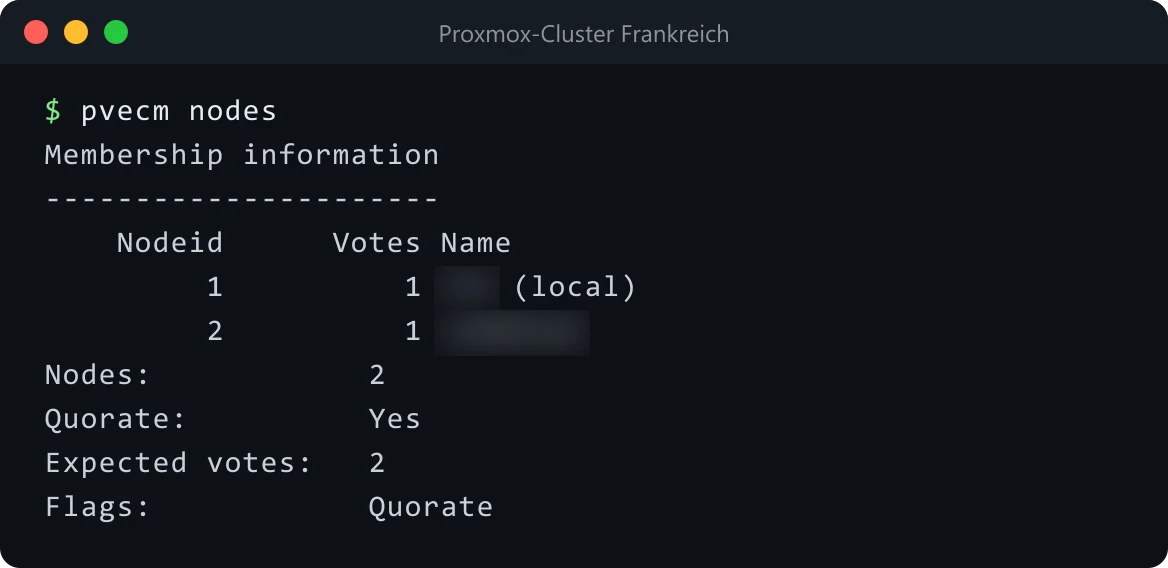
Die beiden Berliner Hosts laufen einzeln, die zwei Nodes in Frankreich bilden einen Proxmox-Cluster. Für Plex steckt in Frankreich zusätzlich eine Intel Arc A310* fürs Hardware-Transcoding.
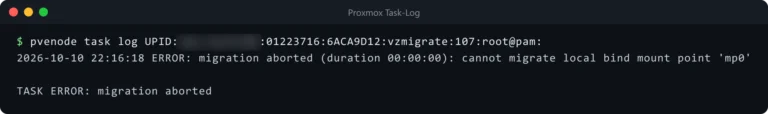
Mini-PCs sind leise und sparsam, können aber warm werden. Wie ich einen davon mit dem CPU-Governor runtergekühlt habe, steht in Mini-PC mit Proxmox zu heiß. Und wie ich LXC-Container mit Bind Mounts zwischen Hosts umziehe, erkläre ich in Proxmox LXC migrieren.
Was darauf läuft
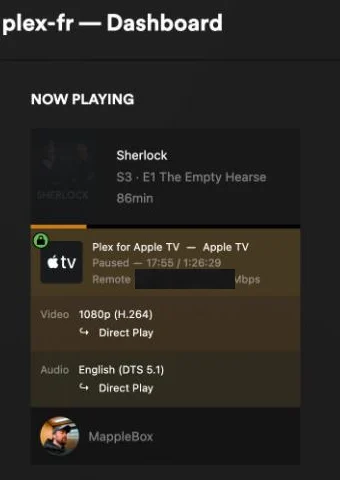
- Plex und der Rest des Media-Setups in Frankreich, nah am NAS. Zum Transcoding mit der Arc A310 gibt es einen eigenen Guide, und zum Tonproblem mit DTS auf dem LG-TV diesen Artikel.
- Home Assistant fürs Smart Home
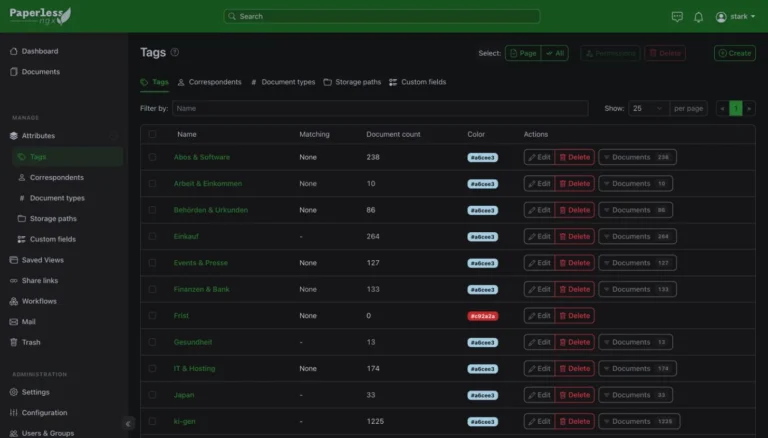
- Paperless für die Dokumente der Familie. Wie Claude dort Dokumente automatisch sortiert, steht in Paperless-ngx 3 mit KI.
- Vaultwarden als Passwort-Manager
- Pelican als Game-Server-Panel mit Servern für Minecraft und Palworld
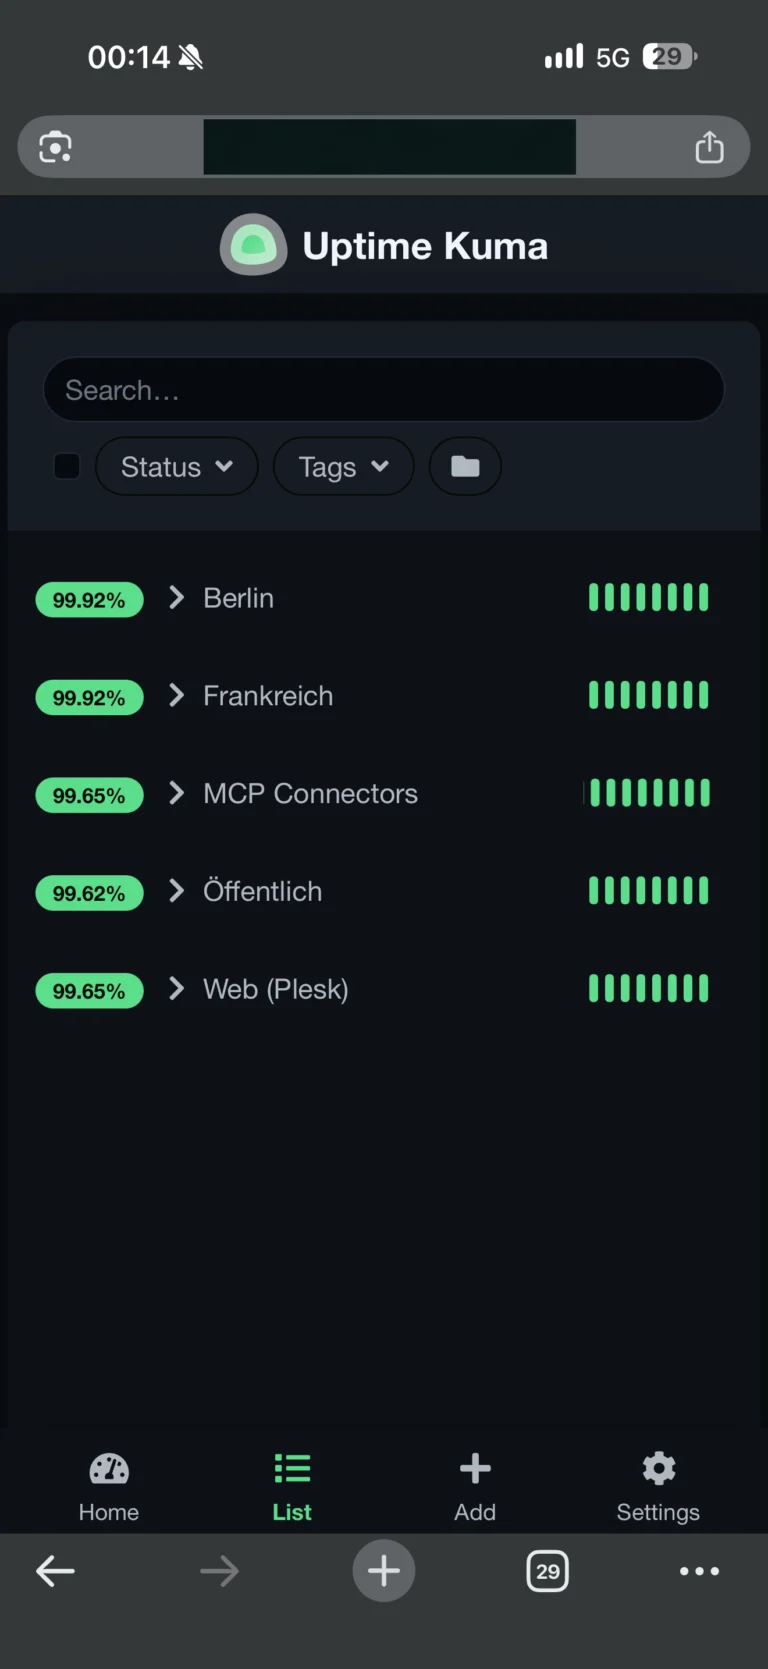
- Monitoring mit Uptime Kuma und ntfy, dazu WUD für Docker-Updates. Das Setup beschreibe ich in Uptime Kuma und ntfy.
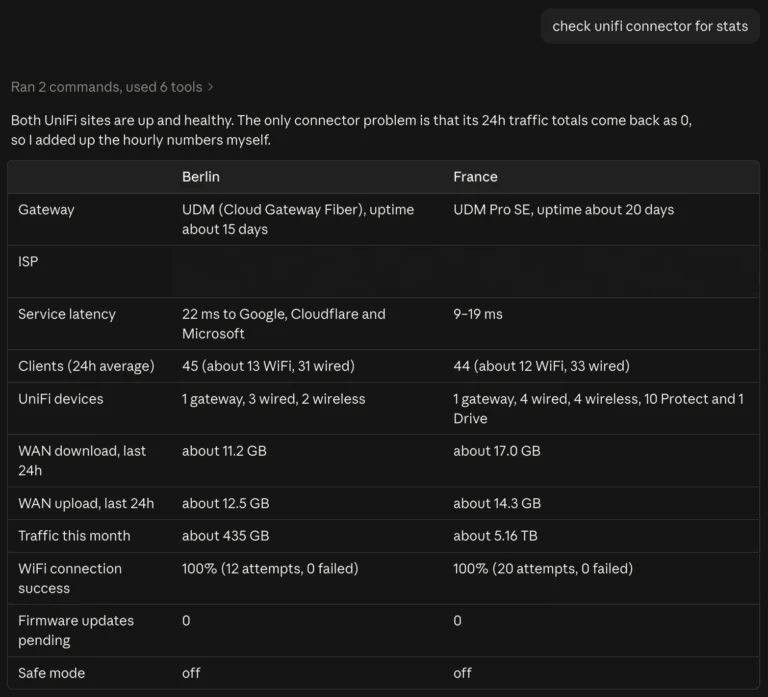
- Claude mit MCP-Connectors, über die ich Proxmox und andere Dienste per Chat abfragen kann. Wie ich das abgesichert habe, steht in Claude im Homelab.
Reverse Proxy und Security
An jedem Standort läuft Caddy in einem eigenen LXC als Reverse Proxy. Die Zertifikate holt Caddy per DNS-01-Challenge über die DNS-API meines Domain-Anbieters. Dadurch bekommen auch Dienste ein gültiges Zertifikat, die nur intern erreichbar sind. Diese internen Hostnames liegen bei mir unter *.int.example.de und sind nur aus dem LAN oder über Tailscale erreichbar.
Vor den öffentlichen Diensten sitzt CrowdSec. Wie ich CrowdSec mit Caddy und dem nftables-Bouncer verbunden habe, liest du in CrowdSec mit Caddy.
Das Netzwerk zwischen Berlin und Frankreich
Die beiden Standorte sind über Tailscale verbunden. An jedem Standort läuft ein Subnet Router, der das lokale Netz ins Tailnet freigibt. So erreiche ich von Berlin aus jedes Gerät in Frankreich und umgekehrt, ohne auf jedem Gerät Tailscale zu installieren.
Am Anfang lief die Verbindung allerdings über ein DERP-Relay von Tailscale und war entsprechend langsam. In Frankreich steht die Box des Providers vor dem UniFi-Gateway, also Double NAT. In Berlin habe ich zwar eine statische IP, aber dort macht der Router Hard NAT. Mit beidem zusammen kam keine direkte Verbindung zustande.
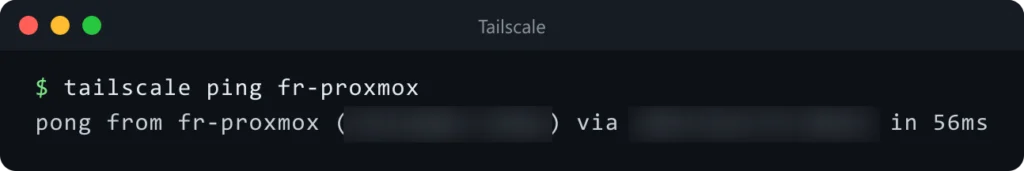
Geholfen hat eine Portweiterleitung in Frankreich. UDP-Port 41641, den Tailscale standardmäßig nutzt, wird auf der Provider-Box ans UniFi-Gateway weitergeleitet und von dort an den Tailscale-Router. Seitdem bauen die beiden Standorte eine direkte Verbindung auf, mit rund 48 ms Latenz.
# zeigt, ob die Verbindung direkt oder über DERP läuft
tailscale status
tailscale ping 10.0.0.2
Steht bei tailscale ping „via DERP“, läuft die Verbindung noch über das Relay. Bei einer direkten Verbindung siehst du dort die öffentliche IP und den Port der Gegenseite.
Backups
Jede Woche sichert vzdump alle VMs und Container auf das NAS. Zusätzlich exportiere ich die Dokumente aus Paperless separat, damit ich im Notfall auch ohne laufendes Paperless an die Dateien komme.
Und außerhalb vom Homelab
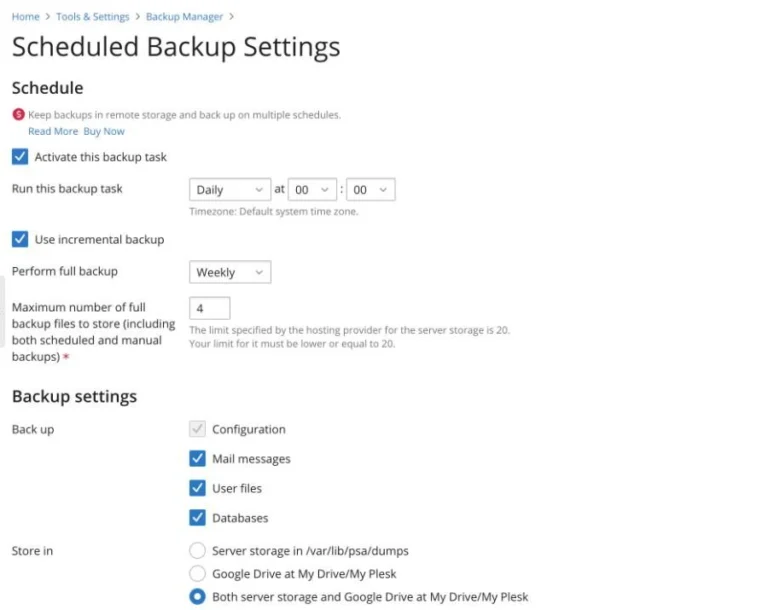
Websites hoste ich auf einem Plesk-Server bei einem Hoster. Wie ich dort nach über einem Jahr Uptime den Kernel aktualisiert habe, ohne die Seiten zu gefährden, steht in Kernel-Update auf einem Live-Webserver.
Alle Logbuch-Artikel
- Monitoring mit Uptime Kuma und ntfy
- Plex Hardware-Transcoding mit der Intel Arc A310 auf Proxmox
- Plex auf dem LG-TV: kein Ton bei DTS
- Paperless-ngx 3 mit Claude: Dokumente automatisch sortieren
- CrowdSec mit Caddy und nftables-Bouncer
- Claude im Homelab: MCP-Connectors sicher einrichten
- Proxmox LXC mit Bind Mounts migrieren
- Mini-PC mit Proxmox zu heiß: CPU-Governor auf powersave
- Kernel-Update auf einem Live-Webserver mit Plesk
Du betreibst selbst ein Homelab an mehreren Standorten? Schreib in die Kommentare, wie du die Standorte verbunden hast.
* Affiliate-Link: Als Amazon-Partner verdiene ich an qualifizierten Verkäufen. Für dich ändert sich am Preis nichts. Mehr dazu